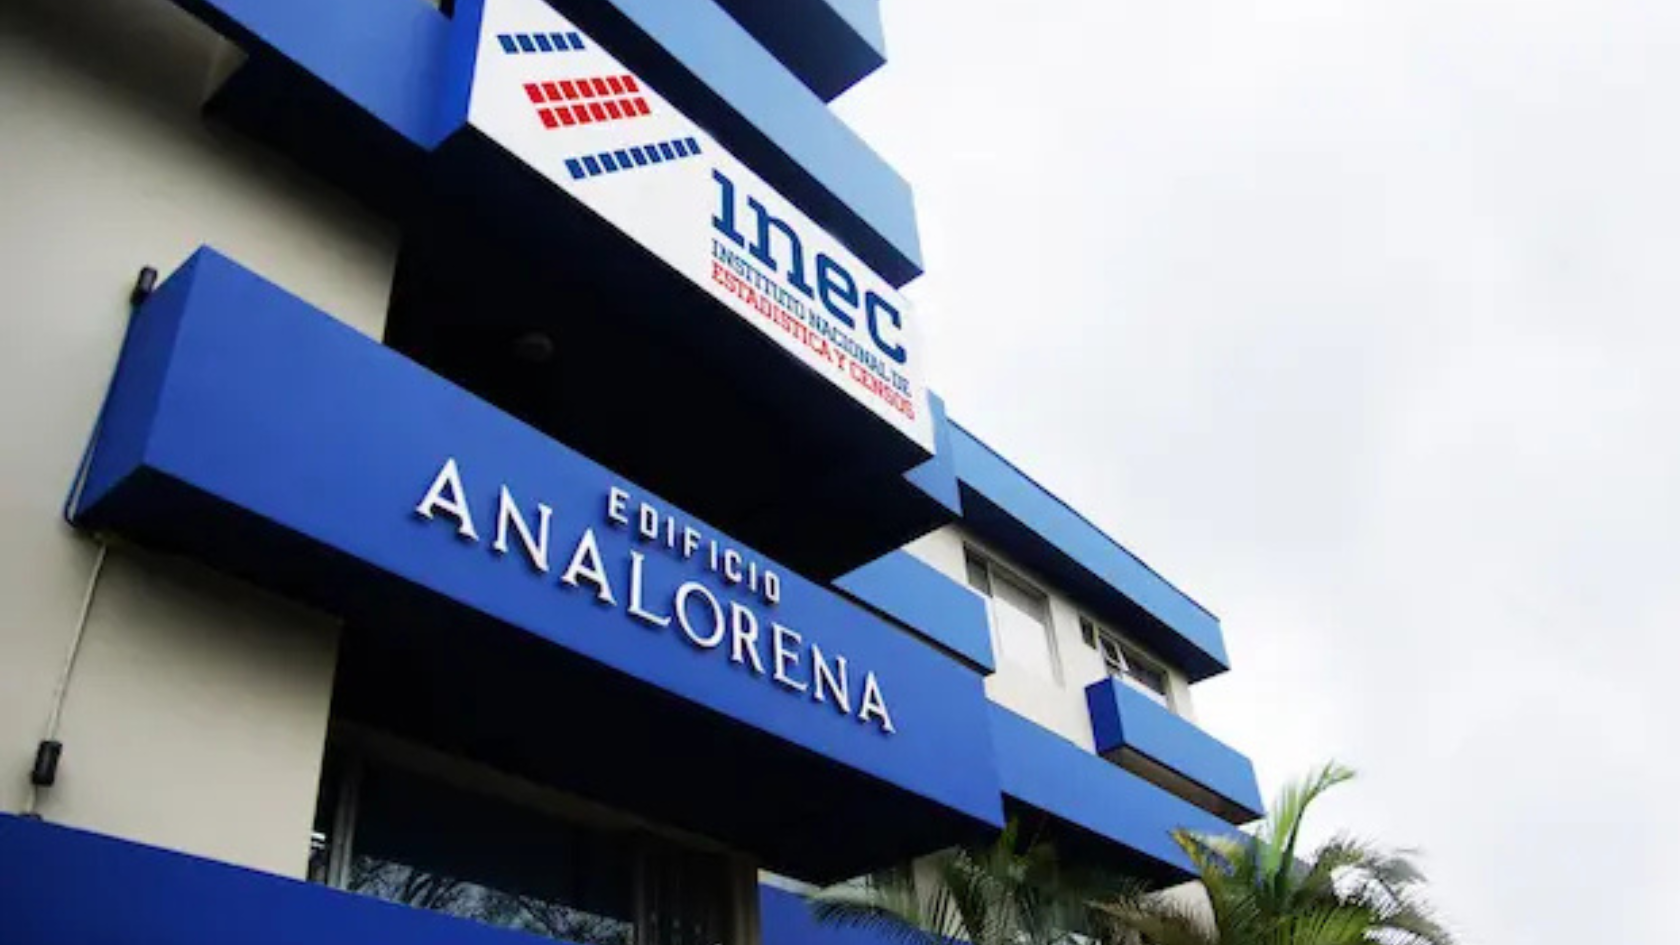
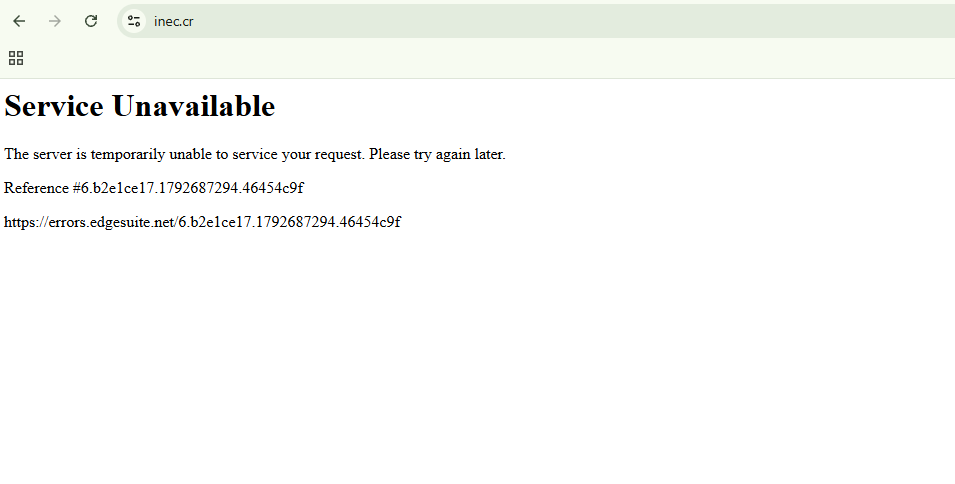
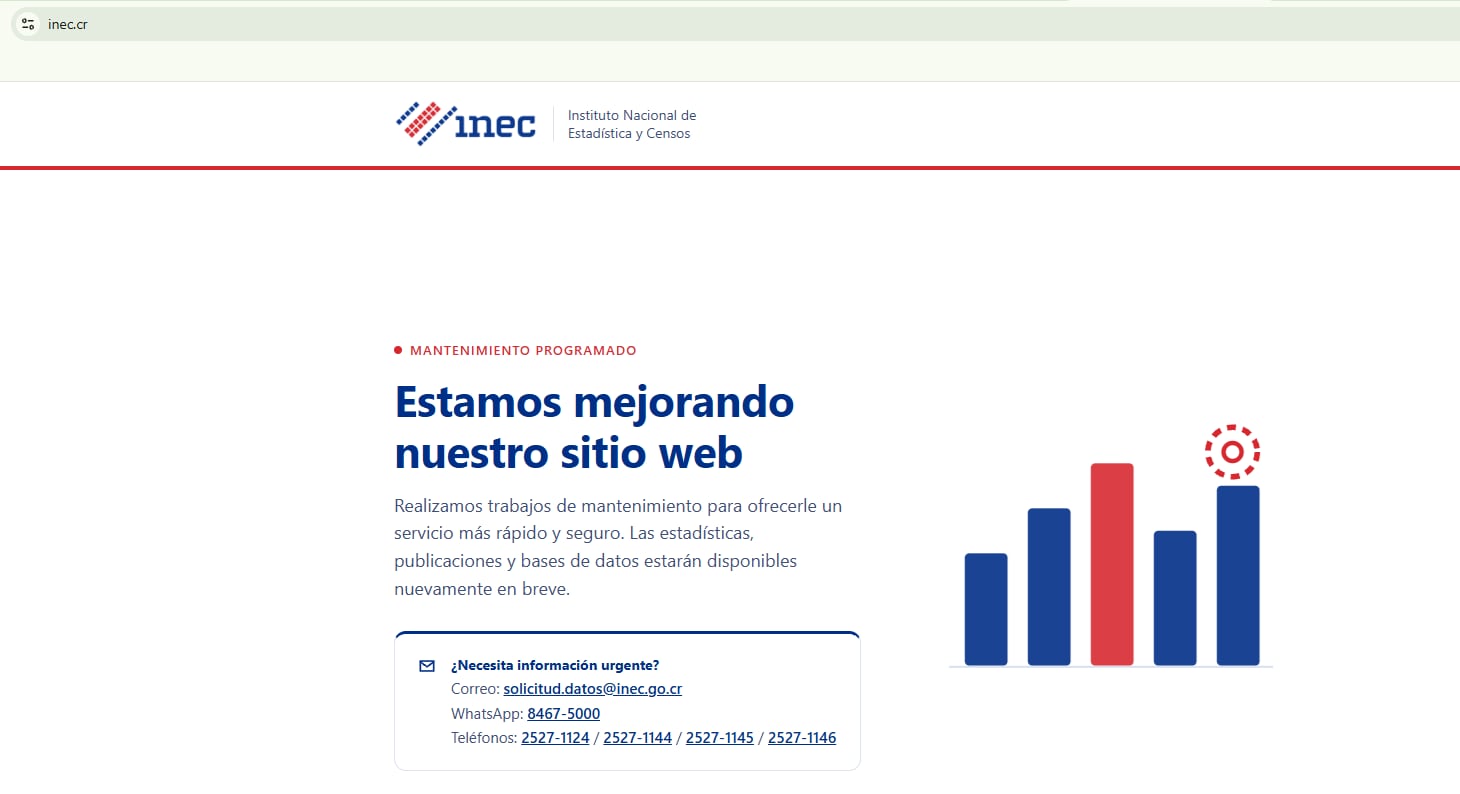
El sitio web del Instituto Nacional de Estadística y Censos (INEC) se mantiene fuera de servicio y desactivado durante este jueves 22 de octubre.
“Esta situación responde a una alerta de ciberseguridad de alcance internacional y no a un incidente exclusivo del INEC”, explicó María Laura Brenes, del departamento de prensa del INEC. “La suspensión temporal del sitio web institucional responde a una medida preventiva de ciberseguridad, adoptada a raíz de las alertas emitidas por el Ministerio de Ciencia, Innovación, Tecnología y Telecomunicaciones (Micitt), relacionadas con vulnerabilidades críticas identificadas en la tecnología PHP, utilizada por distintas plataformas web”.
El Micitt, mediante su Dirección de Ciberseguridad, emitió alertas oficiales los días 20 y 21 de octubre de 2026, así como una comunicación formal este 22 de octubre, advirtiendo sobre las vulnerabilidades críticas CVE-2026-109618 y CVE-2026-109619.
Brenes agregó que, paralelamente, el equipo oficial de seguridad de PHP publicó el 21 de octubre un comunicado de alcance mundial en el que informó sobre estas vulnerabilidades, que podrían permitir la ejecución remota de código sin autenticación en servidores afectados, e instó a las organizaciones a actualizar sus plataformas de manera inmediata.
“Ante este escenario, el INEC adoptó medidas preventivas orientadas a proteger su infraestructura tecnológica, garantizar la seguridad de la información institucional y reducir la exposición a posibles amenazas, sin que estas acciones responden a un ataque informático confirmado contra la institución”, afirmó Brenes.
Por su parte, el Micitt respondió que la alerta preventiva emitida fue dirigida a las instituciones públicas y a los responsables de tecnologías de la información (TI), ante la identificación de vulnerabilidades críticas en PHP, con el objetivo de promover la adopción oportuna de medidas correctivas y fortalecer la seguridad de los sitios web y servicios digitales.
Entre las principales recomendaciones se encuentran verificar las versiones de PHP utilizadas, aplicar los parches de seguridad correspondientes, implementar medidas de mitigación y monitorear los sistemas para identificar posibles actividades sospechosas.
“En cuanto a la disponibilidad de los sitios web, las actualizaciones y los trabajos de mantenimiento son gestionados por cada institución según sus propios cronogramas” respondió a El Financiero el Micitt a través de su Unidad de Comunicación.
La entidad agregó que, al no tratarse necesariamente de incidentes de ciberseguridad, estas labores no se reportan sistemáticamente al Ministerio.
“No obstante, el Micitt mantiene el acompañamiento técnico a las instituciones que lo solicitan, atendiendo sus consultas y brindando orientación para fortalecer la seguridad de sus plataformas”, agregó el Micitt.
Como parte de este esfuerzo preventivo, también trasladó un documento técnico a las instancias de TI de las instituciones públicas, con las recomendaciones emitidas por el desarrollador de PHP, las cuales permitieron una pronta atención a esta vulnerabilidad.
Esta tarde los sitios web del Micitt, Banco Central, Ministerio de Hacienda, Ministerio de Economía, Industria y Comercio (MEIC), Instituto Costarricense de Electricidad (ICE) y Caja Costarricense de Seguro Social (CCSS) estaban operando según una rápida revisión.
Desactivación preventiva
La restricción preventiva del acceso al sitio web del INEC se aplicó desde el momento en que se recibieron las alertas emitidas por Micitt.
Desde ese momento, el Departamento de Tecnologías de Información del INEC implementó diversas medidas para reducir los riesgos de seguridad y garantizar la continuidad de la información institucional.
Entre las principales acciones se encuentran la desactivación preventiva de los componentes tecnológicos vulnerables, la aplicación de controles de protección mediante el sistema de seguridad web institucional y la habilitación de una página informativa temporal que permite mantener disponibles los principales datos institucionales y los canales de contacto.
Asimismo se trabaja en coordinación con el proveedor tecnológico para actualizar las plataformas, fortalecer su seguridad y realizar las pruebas necesarias antes de restablecer los servicios habituales.
“Adicionalmente, se ha dispuesto un monitoreo especializado de ciberseguridad para dar seguimiento a la operación de la plataforma y detectar oportunamente posibles amenazas”, indicó la funcionaria.
Brenes respondió que el INEC trabaja con el proveedor tecnológico para restablecer el sitio web institucional en el menor tiempo posible, una vez completadas las actualizaciones y verificaciones de seguridad correspondientes.
“De acuerdo con la planificación técnica actual, se valora la posibilidad de restablecer el portal principal durante esta misma semana, entre el 22 y el 24 de octubre”, dijo Brenes. “Sin embargo, este plazo es preliminar y estará sujeto a los resultados de las pruebas técnicas y de seguridad, y principalmente a la validación técnica de la Dirección de Ciberseguridad del Micitt”.
La funcionaria indicó que mientras se completan estas acciones, el INEC mantendrá una página temporal con información institucional y canales de atención, como parte de las medidas de continuidad del servicio.
“La prioridad institucional es garantizar que el restablecimiento de las plataformas se realice en condiciones adecuadas de seguridad, protegiendo la información y la continuidad de los servicios que se brindan a la ciudadanía”, afirmó Brenes.